Безопасность сайта обычно вспоминают, когда уже поздно: на главной висит чужой баннер, браузер показывает красное предупреждение, а заявки уходят неизвестно куда. Взламывают не только крупные компании — страдают и обычные сайты малого бизнеса, потому что атаки идут автоматически, массово и без выбора жертвы.
Хорошая новость: защита сайта от взлома в большинстве случаев не требует дорогих решений. Достаточно навести порядок в обновлениях, доступах и резервных копиях. Ниже — практический минимум, который можно проверить самостоятельно за один вечер.
Почему взламывают сайты малого бизнеса
Злоумышленнику обычно не нужен именно ваш сайт. Ему нужен сервер для рассылки спама, площадка для скрытых ссылок, страницы для фишинга или чужие ресурсы для майнинга. Боты круглосуточно перебирают сайты и ищут известные уязвимости — устаревшие плагины, простые пароли, открытые админки.
Последствия для бизнеса при этом вполне ощутимые:
- поисковики помечают сайт как опасный, и трафик из Яндекса и Google резко падает;
- браузеры показывают посетителям предупреждение вместо страницы;
- хостинг может заблокировать аккаунт за рассылку спама;
- утекают данные клиентов из форм и личных кабинетов;
- восстановление занимает дни, а иногда сайт приходится собирать заново.
Обновления: самая недооценённая защита
Массовые взломы чаще всего используют уязвимости, для которых исправление уже давно вышло. Разработчики CMS и плагинов закрывают дыры, но если сайт не обновляется годами, он так и остаётся открытым.
Что нужно обновлять регулярно:
- ядро CMS — WordPress, 1С-Битрикс, OpenCart и другие;
- плагины и модули — особенно формы, слайдеры, конструкторы страниц;
- тему оформления, если она получает обновления;
- версию PHP и другое серверное ПО — обычно это делается в панели хостинга.
Проверить текущее состояние несложно: в админке CMS обычно есть раздел с доступными обновлениями, а версию PHP показывает панель хостинга. Если там накопились десятки непринятых обновлений, а версия PHP давно снята с поддержки, — это первый пункт вашего плана.
Важное правило: обновляйте только после свежей резервной копии и, если есть возможность, сначала на тестовой копии сайта. Обновление иногда ломает вёрстку или функции, и откат должен занимать минуты, а не дни.
Отдельная беда — «брошенные» плагины, которые автор перестал поддерживать, и платные расширения, скачанные с сомнительных сайтов бесплатно. В последних нередко уже встроен вредоносный код. Всё, что не используется, лучше удалить, а не просто отключить.
Доступы и пароли: кто может войти на сайт
Второй частый сценарий взлома — подбор или утечка паролей. Сайтом за несколько лет успевают заниматься разные подрядчики, фрилансеры и сотрудники, и доступы у многих из них так и остаются.
Проведите ревизию доступов:
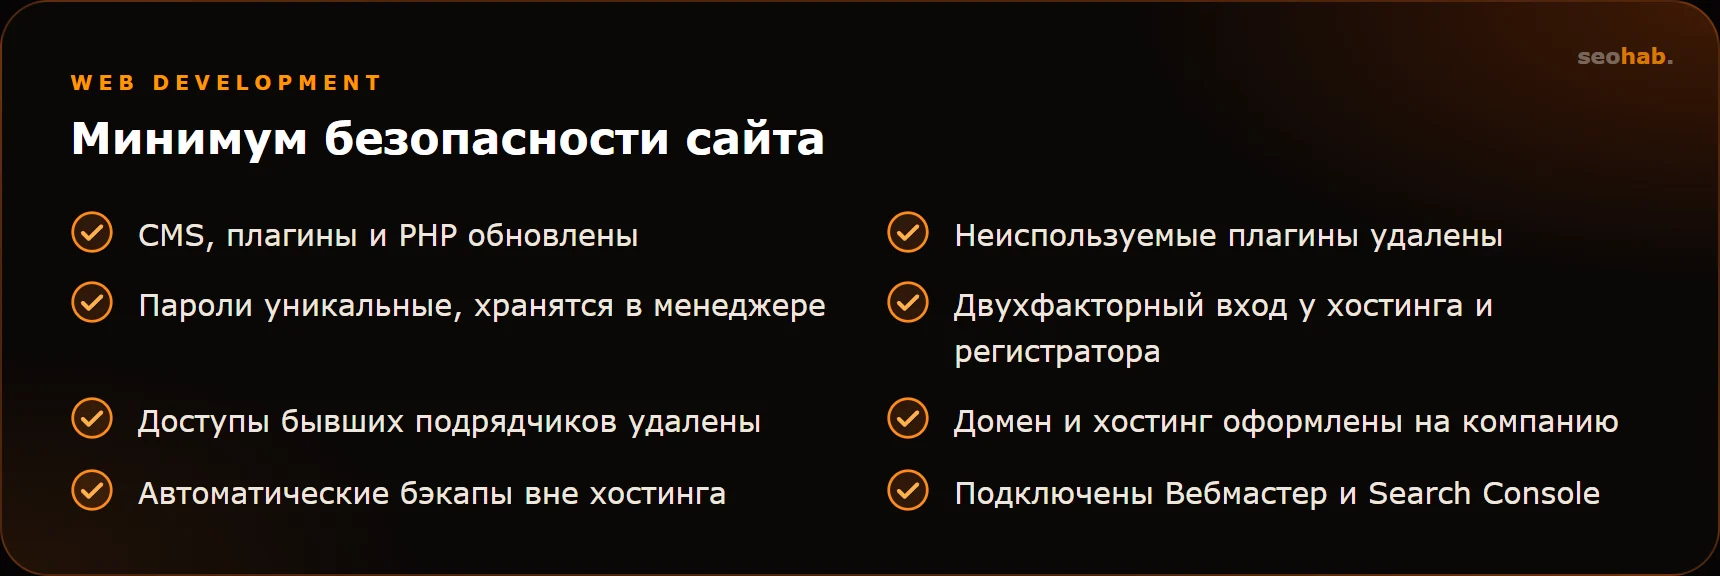
- Составьте список всех входов: админка CMS, хостинг, FTP/SFTP, база данных, регистратор домена, почта, Метрика, Вебмастер и Search Console.
- Удалите учётные записи бывших сотрудников и подрядчиков.
- Смените пароли на длинные и уникальные, храните их в менеджере паролей, а не в мессенджере или таблице.
- Включите двухфакторную аутентификацию везде, где она есть, — в первую очередь у регистратора домена и хостинга.
- Выдавайте права по минимуму: контент-менеджеру не нужна роль администратора.
Домен и хостинг должны быть оформлены на вашу компанию, а не на разработчика. Иначе при конфликте или уходе подрядчика вы рискуете потерять сайт целиком.
Резервные копии: правило, а не опция
Бэкап — единственное, что надёжно спасает после взлома, неудачного обновления или сбоя сервера. Но копия полезна, только если она свежая, полная и хранится отдельно от сайта.
Минимальные требования к резервным копиям:
- в копию входят и файлы, и база данных — одни файлы без базы не восстановят контент и заказы;
- частота зависит от того, как часто меняется сайт: для магазина — ежедневно, для визитки обычно хватит раза в неделю;
- хранится несколько версий за разные даты: заражение часто обнаруживают спустя недели;
- хотя бы одна копия лежит вне хостинга — в облачном хранилище или на другом сервере;
- создание копий автоматизировано и не зависит от памяти сотрудника.
И главное: периодически проверяйте восстановление. Разверните копию на тестовом поддомене и убедитесь, что всё открывается. Бэкап, который ни разу не восстанавливали, — это надежда, а не защита.
Базовая защита сайта от взлома: сервер и CMS
Помимо обновлений и паролей есть набор настроек, которые закрывают типовые атаки. Большинство из них делается один раз при запуске или аудите.
- HTTPS на всех страницах с автоматическим продлением SSL-сертификата и редиректом с http.
- Ограничение попыток входа в админку и защита от перебора паролей.
- Нестандартный адрес входа в панель управления или доступ к ней только с определённых IP.
- Запрет на редактирование файлов темы и плагинов прямо из админки.
- Корректные права на файлы и папки, отключённый просмотр содержимого каталогов.
- SFTP вместо обычного FTP, который передаёт пароль в открытом виде.
- Защита форм от спама и ботов — капча или скрытые поля-ловушки.
На популярных CMS часть этих мер закрывают проверенные плагины безопасности. Но плагин — не замена обновлениям и нормальным паролям, а дополнение к ним.
Мониторинг: как узнать о проблеме раньше клиентов
Взлом часто происходит незаметно: вредоносный код показывает рекламу или перенаправляет только мобильных посетителей или только тех, кто пришёл из поиска. Владелец заходит на сайт напрямую и ничего подозрительного не видит.
Что стоит настроить:
- Яндекс Вебмастер и Google Search Console — оба сервиса присылают уведомления, если находят вредоносный код или признаки взлома;
- мониторинг доступности — сервис проверяет сайт каждые несколько минут и сообщает о падении;
- уведомления о входе в админку и изменении файлов, если CMS это поддерживает;
- периодическую проверку файлов антивирусным сканером, который есть у многих хостингов.
Регулярно заглядывайте в отчёты о безопасности и индексировании. Внезапное появление в индексе незнакомых страниц, например с текстами о казино или лекарствах, — частый признак того, что на сайт подсажены спам-страницы.
Что делать, если сайт уже взломали
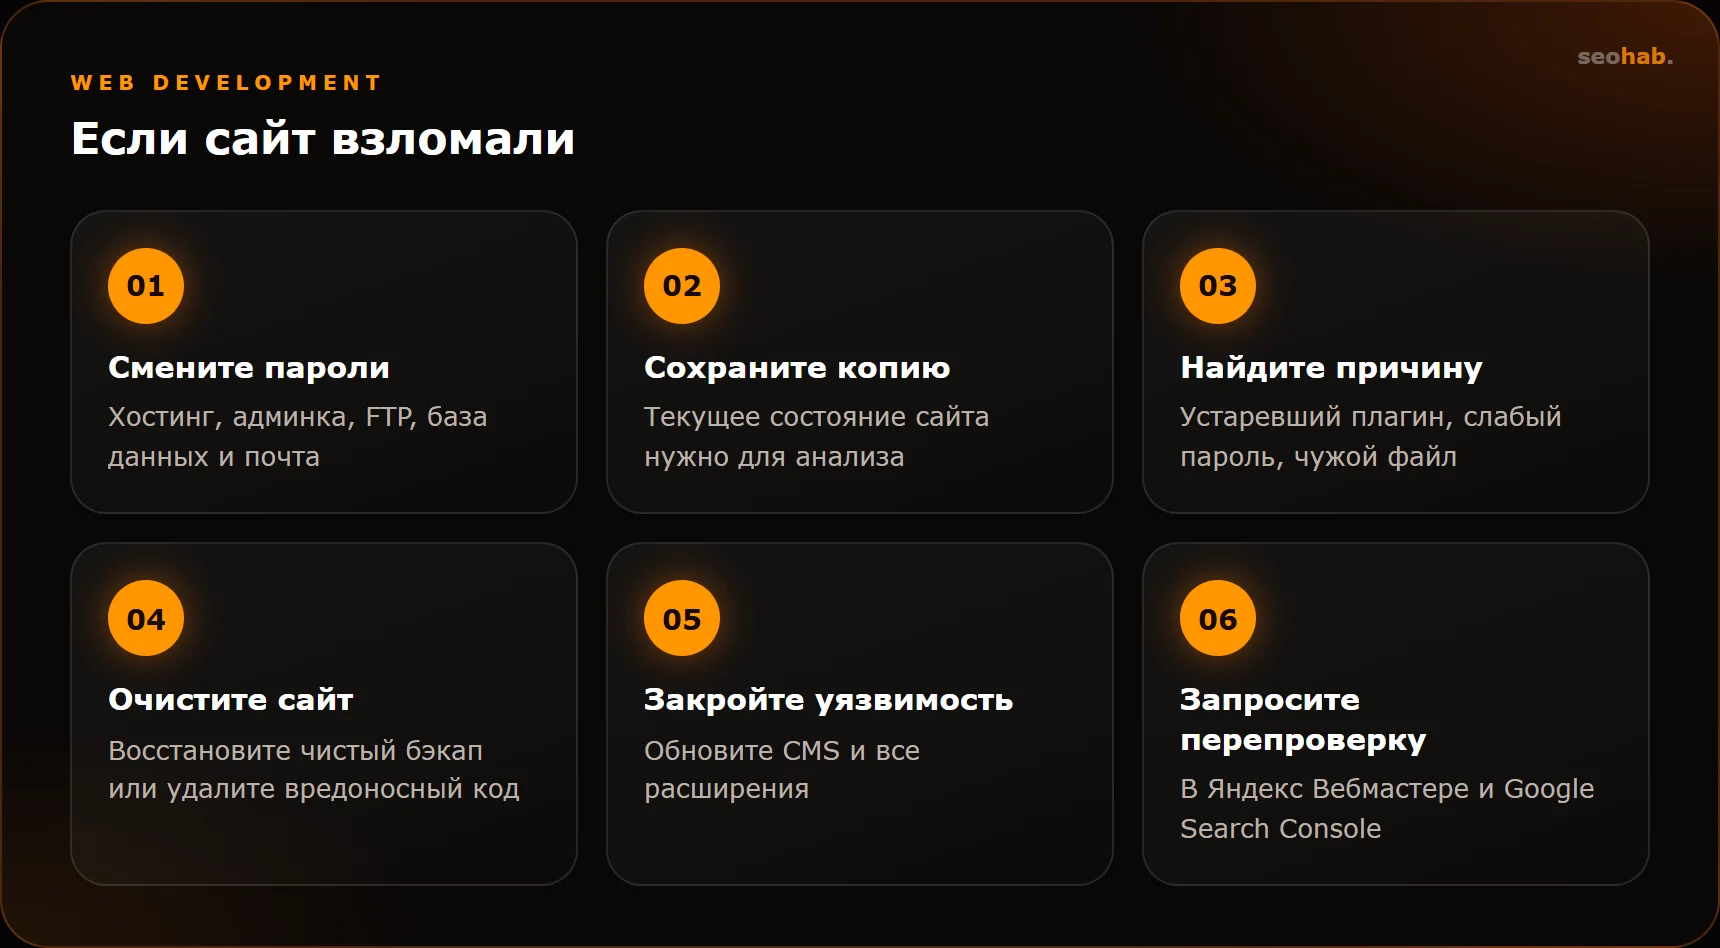
Без паники, но быстро. Порядок действий примерно такой:
- Смените все пароли: хостинг, админка, FTP, база данных, почта.
- Сохраните текущее состояние сайта для анализа — даже заражённое.
- Найдите точку входа: устаревший плагин, слабый пароль, посторонний файл.
- Восстановите сайт из чистой копии или удалите вредоносный код вручную.
- Обновите CMS и все расширения, закройте найденную уязвимость.
- Отправьте запрос на перепроверку в Яндекс Вебмастере и Google Search Console.
Восстановить копию, не закрыв уязвимость, — значит получить повторный взлом через несколько дней. Поэтому шаг с поиском причины пропускать нельзя.
Итог
Безопасность сайта держится на четырёх простых вещах: регулярные обновления, порядок в доступах, автоматические резервные копии вне хостинга и мониторинг. Это не разовая задача, а рутина, которую стоит встроить в работу с сайтом.
Если нет времени следить за этим самостоятельно, возьмём сайт на техническую поддержку: обновления, бэкапы и мониторинг будут под контролем. Если сайт уже пострадал или сильно устарел, поможем с доработкой и восстановлением. А ещё несколько проблем, которые лучше закрыть заранее, разобраны в статье об ошибках при создании сайта.
Читайте также
 Разработка
Прототип сайта: зачем нужен, как создаётся и чем отличается от дизайна
Что такое прототип сайта, какие проблемы он решает до начала дизайна и вёрстки, как проходит прототипирование и что проверить перед утверждением.
 Разработка
Редизайн сайта без потери трафика: пошаговый план
Пошаговый план редизайна, который сохраняет позиции и посещаемость: от снимка текущего сайта до контроля в Вебмастере и Search Console после запуска.
 Разработка
Какие функции нужны интернет-магазину на старте, а что можно отложить
Разбираем обязательный минимум функций интернет-магазина для запуска и список того, что лучше добавить после первых продаж и данных аналитики.